جوان آنلاین: کلاهبرداران سایبری با ارسال فایلهای آلوده تحت عنوان «کارت دعوت عروسی» کاربران را به نصب بدافزارهای جاسوسی ترغیب میکنند؛ شگردی که به گفته پلیس فتا میتواند زمینه دسترسی مجرمان به اطلاعات تلفن همراه و حسابهای بانکی قربانیان را فراهم کند.
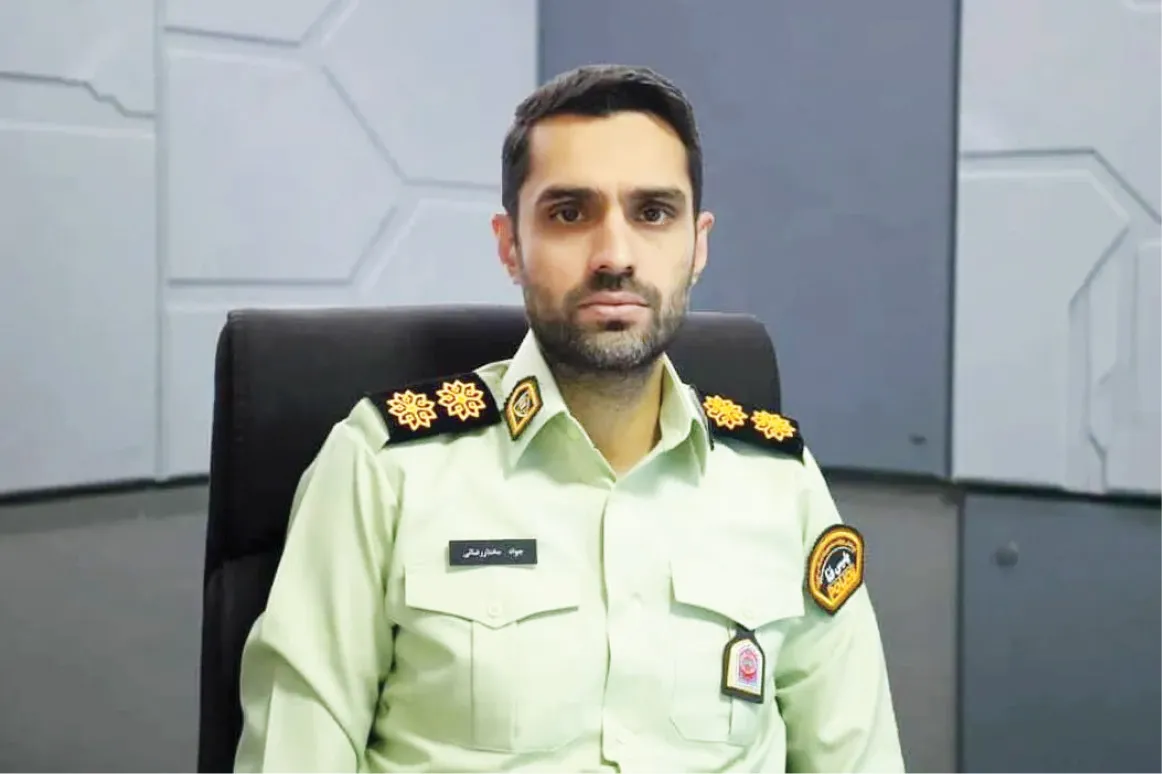
به گزارش «جوان»، سرهنگ جواد مختاررضایی، معاون فرهنگی و اجتماعی پلیس فتا فراجا، با هشدار درباره شگرد جدید مجرمان سایبری گفت: کلاهبرداران پیش از این با سوءاستفاده از موضوعاتی مانند عکس یادگاری، کالابرگ، ابلاغیههای قضایی و یارانه، کاربران را فریب داده و برای دسترسی به اطلاعات شخصی و بانکی آنها تلاش میکردند، اما این بار «دعوتنامه عروسی» بهانه جدید آنها برای آلوده کردن تلفنهای همراه شده است.
دعوتنامهای که ویروس دارد
در این شیوه، مجرمان پیامهایی با مضمون دعوت به مراسم عروسی را از طریق پیامرسانها برای کاربران ارسال میکنند. در متن پیام از مخاطب خواسته میشود برای مشاهده جزئیات مراسم، از جمله زمان برگزاری و آدرس تالار، وارد یک اپلیکیشن شود.
در کنار این پیام نیز فایلی با فرمت APK و عنوان «کارت دعوت» قرار دارد. کلاهبرداران از مخاطب میخواهند این فایل را روی تلفن همراه خود نصب کند تا جزئیات مراسم را مشاهده کند.
نصب بدافزار به جای کارت دعوت
سرهنگ مختاررضایی با تأکید بر خطر این فایلها گفت: مجرمان سایبری با سوءاستفاده از احساسات و کنجکاوی کاربران، آنها را به نصب فایلهای آلوده ترغیب میکنند، در حالی که این فایلها کارت دعوت واقعی نیستند و پس از نصب میتوانند تلفن همراه را به بدافزارهای جاسوسی آلوده کنند.
وی افزود: کاربران باید بدانند کارتهای دعوت واقعی نیازی به نصب یک فایل نصبی روی تلفن همراه ندارند و نباید برای مشاهده آدرس تالار یا زمان مراسم، فایلهایی با فرمت APK را نصب کنند.
حتی از طرف آشناها هم نصب نکنید
معاون فرهنگی و اجتماعی پلیس فتا فراجا از شهروندان خواست در مواجهه با چنین پیامهایی نهایت دقت را داشته باشند و گفت: هرگز لینکها و فایلهای با فرمت APK را که از سوی افراد ناشناس یا حتی مخاطبان آشنا ارسال میشود، باز یا نصب نکنید.
وی تأکید کرد: ممکن است حساب کاربری یکی از دوستان یا آشنایان نیز مورد سوءاستفاده قرار گرفته باشد و بدون اطلاع صاحب حساب، فایل آلوده برای مخاطبان او ارسال شود؛ بنابراین دریافت فایل از یک فرد آشنا نیز به تنهایی دلیلی بر سالم بودن آن نیست.
اگر فایل را نصب کردید
سرهنگ مختاررضایی درباره اقداماتی که پس از نصب اشتباه فایل آلوده باید انجام شود، گفت: شهروندان در صورت مواجه شدن با چنین پیامهایی ابتدا باید حساب کاربری ارسالکننده را مسدود و موضوع را گزارش کنند و از باز کردن هرگونه فایل ضمیمه خودداری کنند.
وی افزود: اگر فردی به اشتباه چنین فایلی را نصب کرد، باید در سریعترین زمان ممکن اینترنت تلفن همراه خود را قطع کند و برای دریافت راهنماییهای فنی و پیشگیرانه با مرکز فوریتهای سایبری پلیس فتا به شماره ۰۹۶۳۸۰ تماس بگیرد.
هشدار پلیس فتا
معاون فرهنگی و اجتماعی پلیس فتا فراجا در پایان از مردم خواست نسبت به پیامها و فایلهای ناشناس در فضای مجازی هوشیار باشند و برای دریافت اطلاعات بیشتر و مشاهده هشدارهای امنیتی پلیس فتا به سایت رسمی این پلیس مراجعه کنند.
وی یادآور شد: افزایش آگاهی و دقت کاربران هنگام دریافت پیامها و فایلهای ناشناس، یکی از مهمترین راههای پیشگیری از گرفتار شدن در دام کلاهبرداران سایبری است.